Auditorias e Conformidade

Saiba exatamente onde você está. Fique à frente das regulamentações.

As exigências regulatórias estão avançando rapidamente. Mas a conformidade só é sustentável quando a sua TI está sob controle e a sua segurança é sólida. Por isso, focamos nesses dois pilares primeiro, para que você esteja pronto para os requisitos de auditoria. Orientamos a sua empresa através da ISO 27001, DORA, NIS2, LGPD e outras estruturas essenciais, eliminando lacunas reais, estruturando evidências e preparando o seu negócio para as auditorias.

A realidade da conformidade

A conformidade não é opcional. A questão é o quão preparado você está

A regulamentação está se tornando mais rigorosa em todos os setores. A maioria das falhas em auditorias decorre de uma infraestrutura de TI que nunca esteve totalmente sob controle e de lacunas de segurança que foram ocultadas em vez de corrigidas. Estes números refletem o que as organizações enfrentam quando carecem de bases sólidas:

69%
das organizações na pesquisa do WEF de 2025 consideraram as regulamentações cibernéticas complexas ou numerosas demais, ou tiveram dificuldade para verificar se os fornecedores as cumprem
Dois terços disseram que a multiplicação de regras cibernéticas no mundo aumenta muito a complexidade. Nossas auditorias ligam cada requisito que se aplica a você ao controle que o atende, incluindo os controles que seus fornecedores mantêm. (WEF Global Cybersecurity Outlook 2025)
31%
das empresas britânicas têm um membro do conselho responsável pela cibersegurança, segundo a pesquisa anual do governo do Reino Unido
O Brasil não tem uma pesquisa oficial equivalente, mas a Resolução CMN 4.893 já exige que o conselho aprove a política de segurança das instituições financeiras. Sem responsabilidade em nível de conselho, os programas de conformidade carecem de autoridade e orçamento para promover mudanças reais. Reguladores e organismos de certificação esperam cada vez mais responsabilidade demonstrável da alta gestão. (DSIT Cyber Breaches Survey 2025/2026)
32%
das empresas britânicas usam ferramentas de monitoramento de segurança para detectar e responder a incidentes, segundo a mesma pesquisa
Sem monitoramento, a maioria das organizações não consegue detectar uma violação em andamento, determinar seu escopo ou produzir a trilha de auditoria que reguladores, seguradoras e organismos de certificação esperam após um incidente. (DSIT Cyber Breaches Survey 2025/2026)
56%
dos CISOs dizem que sua organização não está preparada para lidar com um ataque cibernético direcionado
Saber que você enfrenta risco não é o mesmo que estar pronto. Um plano de resposta a incidentes testado, caminhos de escalada claros e controles revisados regularmente são a diferença entre gerenciar uma violação e ser sobrecarregado por ela. (Proofpoint Voice of the CISO 2026)
Dados e estatísticas provenientes de WEF Global Cybersecurity Outlook 2025, DSIT Cyber Breaches Survey 2025/2026 e Proofpoint Voice of the CISO 2026.

Como podemos ajudar

Serviços de conformidade que corrigem lacunas antes que os auditores as encontrem

Analisamos a sua TI, os seus controles de segurança e as suas obrigações regulatórias de forma integrada. Em seguida, eliminamos as lacunas pendentes, corrigimos o que precisa ser consertado e estruturamos as evidências necessárias para que você enfrente auditorias com total segurança. Cada projeto é desenhado sob medida para as suas obrigações específicas.

Preparação para Implementação e Certificação ISO 27001

A ISO 27001 é o padrão ouro para a gestão da segurança da informação. Orientamos a sua empresa em toda a jornada: análise de gap (gap analysis), avaliação de riscos, implementação de controles, documentação, auditoria interna conduzida por um consultor que não participou da implementação e preparação para a certificação, coordenando o cronograma com o organismo certificador escolhido. O que você recebe: um SGSI (Sistema de Gestão de Segurança da Informação) completo e pronto para auditoria, controles documentados e o pacote de evidências necessário para a sua auditoria de certificação.

LGPD e conformidade com proteção de dados

A LGPD é uma realidade consolidada e a ANPD aplica sanções regularmente. Construímos ou auditamos o seu programa de privacidade de ponta a ponta: mapeamento de bases legais, registros de operações de tratamento (RoPA), Relatórios de Impacto à Proteção de Dados (RIPD), fluxos para direitos dos titulares, planos de resposta a incidentes e suporte consultivo ao DPO. O que você recebe: um inventário completo de atividades de tratamento, mapeamento de bases legais documentado e procedimentos de notificação de incidentes prontos para uso.

Preparação e Conformidade com o PCI DSS

Se a sua empresa processa, armazena ou transmite dados de cartões de pagamento, a conformidade com o PCI DSS é mandatória. Conduzimos avaliações de lacunas em relação ao padrão PCI DSS vigente, reduzimos o escopo aplicável, ajudamos a implementar os controles exigidos e preparamos o seu time para a avaliação do QSA ou para o questionário de autoavaliação (SAQ). O que você recebe: um relatório detalhado de gap analysis, um plano de remediação prioritário e um pacote completo de preparação para o SAQ ou auditoria QSA.

Análise de lacunas de conformidade (Gap Analysis)

Antes de corrigir as brechas, você precisa saber exatamente onde elas estão. Conduzimos avaliações estruturadas com base na sua estrutura-alvo: ISO 27001, NIST, NIS2, DORA ou exigências regulatórias nacionais, mapeando o seu estado atual em relação a cada controle necessário. O que você recebe: um plano de remediação priorizado, estimativas claras de esforço e um roteiro definitivo do que precisa ser alterado.

Avaliação de riscos e registro de riscos

A gestão formal de riscos é o coração da ISO 27001, NIS2, DORA e da maioria das normas regulatórias. Realizamos workshops de identificação de riscos, construímos e mantemos o seu registro de riscos corporativos, pontuamos as ameaças de forma consistente e produzimos os planos de tratamento de riscos que os auditores exigem. O que você recebe: um registro de riscos com matriz de probabilidade e impacto, planos de tratamento documentados e evidências prontas para auditoria.

Conformidade Regulatória Setorial (BACEN, CVM, DORA, NIS2)

As regulamentações específicas de mercado estão exigindo cada vez mais rigor fiscalizatório. Ajudamos instituições financeiras a cumprir as obrigações do BACEN, CVM e DORA; organizações de saúde a proteger dados médicos sensíveis; e empresas de infraestrutura crítica a se adequarem às diretrizes da NIS2. O que você recebe: mapeamento de controles específicos, um plano estratégico de correção de lacunas e um pacote de evidências pronto para o regulador.

Auditorias simuladas e avaliações de prontidão

Uma auditoria externa nunca deve trazer surpresas. Executamos simulações de auditoria prévias que reproduzem fielmente o processo do avaliador oficial, entrevistando colaboradores, revisando a robustez das evidências, testando controles e identificando qualquer ponto que possa gerar uma não conformidade. O que você recebe: lacunas mitigadas antes do prazo final, um pacote de evidências limpo e organizado, e a sua equipe preparada para responder aos auditores.

Testes de intrusão (Pentests) para conformidade

Praticamente todas as estruturas modernas de conformidade exigem evidências de testes técnicos regulares. Mapeamos o escopo, gerenciamos e interpretamos projetos de testes de intrusão em redes, aplicações e cenários de engenharia social, contando com especialistas altamente qualificados. O que você recebe: relatórios técnicos e executivos com vulnerabilidades classificadas por nível de risco e um plano de remediação acionável para o seu time de TI.

Auditorias Internas de TI e Segurança

Uma auditoria interna independente é a melhor ferramenta para encontrar vulnerabilidades antes que reguladores ou invasores o façam. Avaliamos de forma estruturada os seus controles de TI, gestão de acessos, baselines de configuração, janelas de patch management e procedimentos operacionais. O que você recebe: um relatório estruturado de achados com recomendações priorizadas e classificadas por impacto financeiro e operacional.

Desenvolvimento de políticas e procedimentos corporativos

A conformidade depende diretamente de uma documentação robusta. Escrevemos, revisamos e atualizamos todo o ecossistema documental exigido pelo mercado: políticas de segurança da informação (PSI), uso aceitável, controle de acesso, resposta a incidentes, continuidade de negócios e retenção de dados. O que você recebe: um conjunto completo de políticas práticas que a sua empresa vai adotar e que atendem ao que os auditores verificam.

Conformidade de Fornecedores e Terceiros (TPRM)

Suas responsabilidades regulatórias não terminam nas fronteiras da sua empresa. Ajudamos a avaliar e gerenciar riscos de conformidade na cadeia de suprimentos, revisando questionários de segurança, auditando fornecedores críticos e estruturando acordos de processamento de dados (DPAs). O que você recebe: um programa estruturado de garantia de fornecedores, registro de riscos de terceiros e DPAs revisados sob a ótica legal e técnica.

Monitoramento Contínuo de Conformidade

Conquistar a conformidade é apenas metade do desafio; mantê-la ao longo do tempo é onde a maioria das organizações falha. Implementamos rotinas de monitoramento contínuo, cadências automatizadas de coleta de evidências e relatórios gerenciais que mantêm a sua postura atualizada entre os ciclos de auditoria. O que você recebe: relatórios periódicos de postura de conformidade, uma biblioteca de evidências centralizada e dashboards prontos para apresentação ao conselho diretor.
Por que a Cyvra

Consultoria de conformidade que prepara você para a auditoria e mantém a sua adequação contínua

Permanecemos ao seu lado durante toda a implementação, coleta de evidências e sessões de auditoria. Nosso objetivo é preparar a sua empresa para a auditoria e deixar uma postura de segurança real, além dos relatórios.
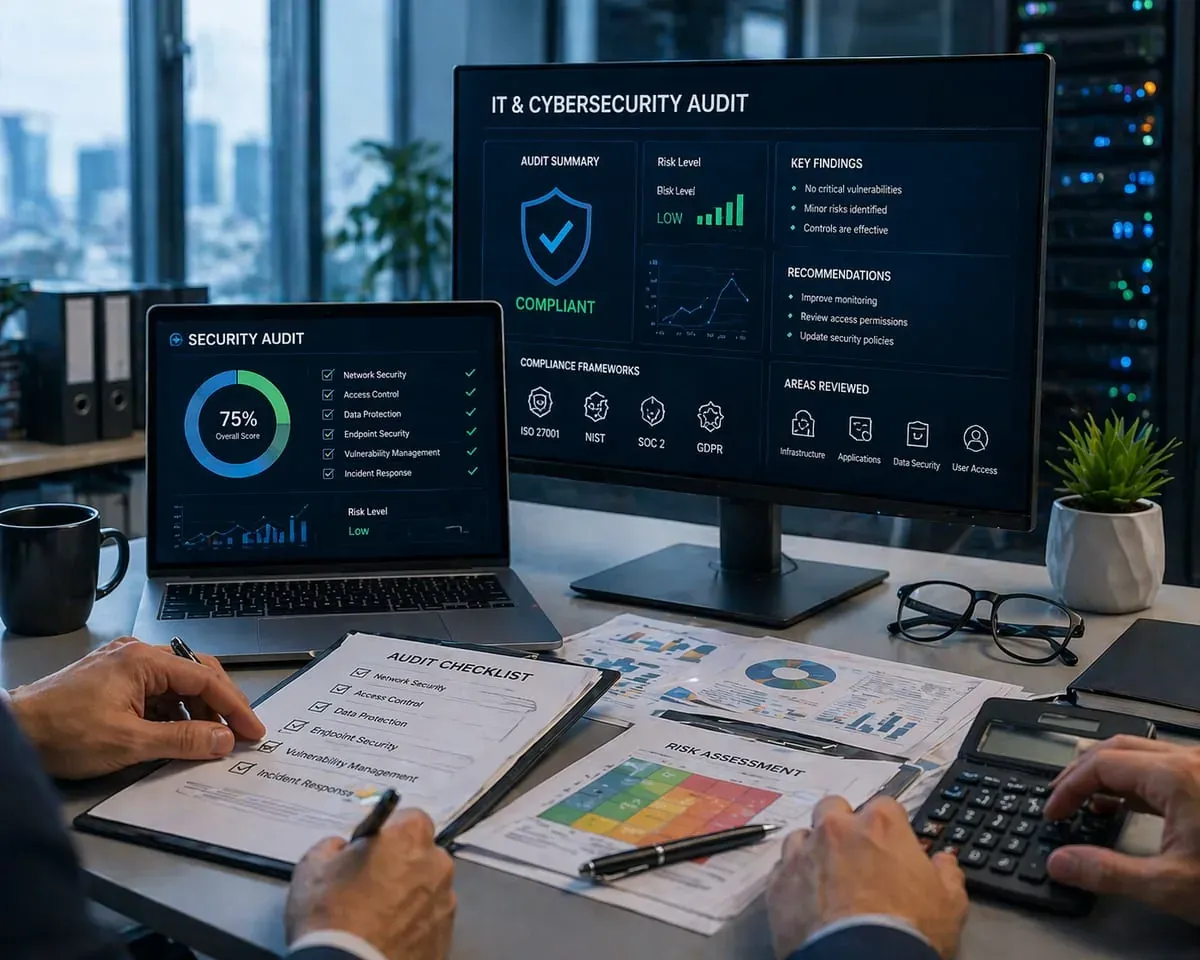
Certificações ativas mantidas por nossa equipe incluem ISO 27001, CISSP, CISM, PCI DSS e CCSP.
Atuação independente e neutra: auditamos para encontrar falhas reais e proteger o seu negócio, não para empurrar softwares ou licenças.
Histórico comprovado na condução de projetos complexos de conformidade com ISO 27001, PCI DSS e LGPD.
Relatórios escritos para a diretoria, com os achados classificados por prioridade e cada um ligado a uma ação.
Sólida experiência nos setores de Saúde, Serviços Financeiros e Hotelaria.
Soluções de conformidade personalizadas
Nossas credenciais

As certificações e qualificações mantidas por nossa equipe cobrem todas as principais estruturas, normas e órgãos regulatórios com os quais trabalhamos
CISSP
CISSP
CISM
CISM
ISO 27001
ISO 27001
CCSP
CCSP
PCI DSS
PCI DSS
CompTIA
CompTIA
Comece

Elimine suas lacunas de conformidade e mantenha o seu compliance em dia

Diga-nos quais estruturas você está almejando. Mapearemos suas lacunas atuais e traçaremos um caminho para a certificação.